3. Управление ролями и правами
Управление ролями и правами
В этой главе — операции на вкладке Администрирование → Роли: посмотреть существующие роли, создать кастомную, поправить набор прав, привязать LDAP-группу.
Просмотр ролей
Перейдите на вкладку Роли в разделе «Администрирование».
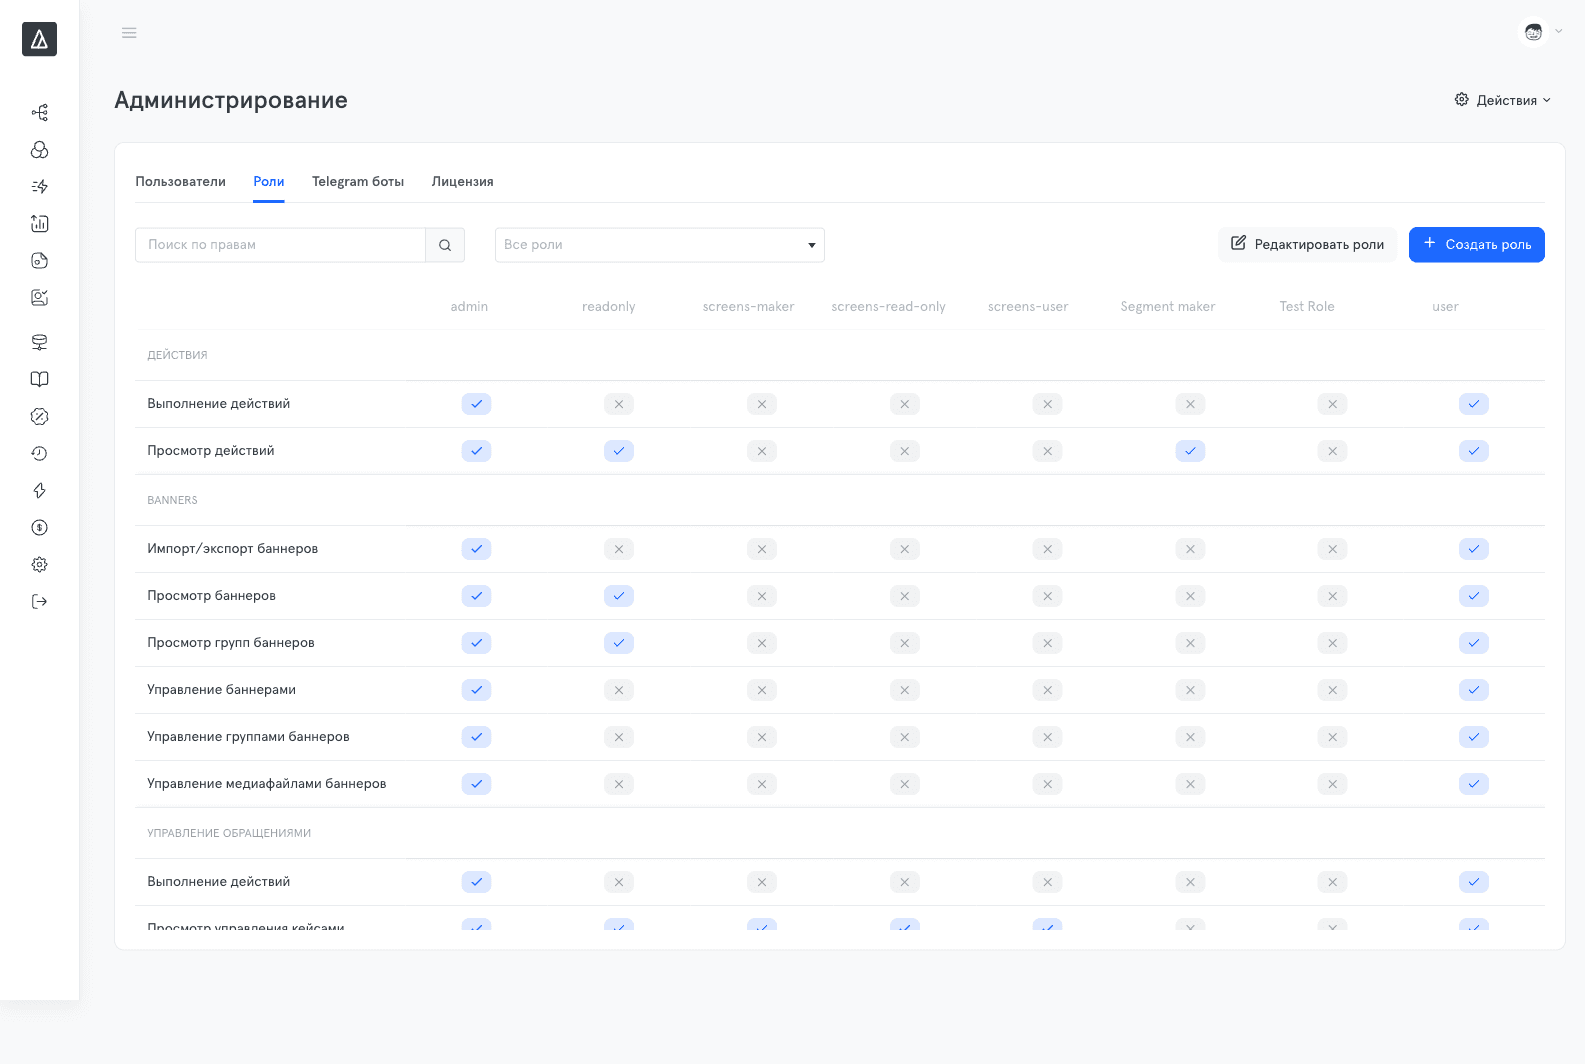
Вкладка Роли показывает матрицу прав: в строках — все права (сгруппированные по модулям продукта: ДЕЙСТВИЯ, BANNERS, УПРАВЛЕНИЕ ОБРАЩЕНИЯМИ, КУПОНЫ и т. д.), в колонках — все роли в системе. ✓ означает, что у этой роли есть это право; × — нет. Это удобно, когда нужно сравнить роли между собой или быстро понять, что умеет конкретная роль.
Сверху вкладки расположены:
- Поиск по правам — фильтрует строки матрицы.
- Все роли — фильтр колонок: можно скрыть часть ролей.
- Создать роль — мастер создания новой кастомной роли.
- Редактировать роли — модальное окно редактирования существующих ролей: описания, набора прав и привязки к LDAP-группе.
Создание кастомной роли
Используйте, когда ни одна системная роль не подходит. Типичные примеры:
- Маркетолог-оператор — может запускать сценарии и кампании, но не может менять профили и сегменты.
- Аналитик-наблюдатель — может смотреть всё, кроме админки, и тестировать сценарии.
- Контент-менеджер баннеров — управляет только баннерами и медиа-файлами.
Шаги
-
На вкладке Роли нажмите Создать роль — откроется модальное окно:
-
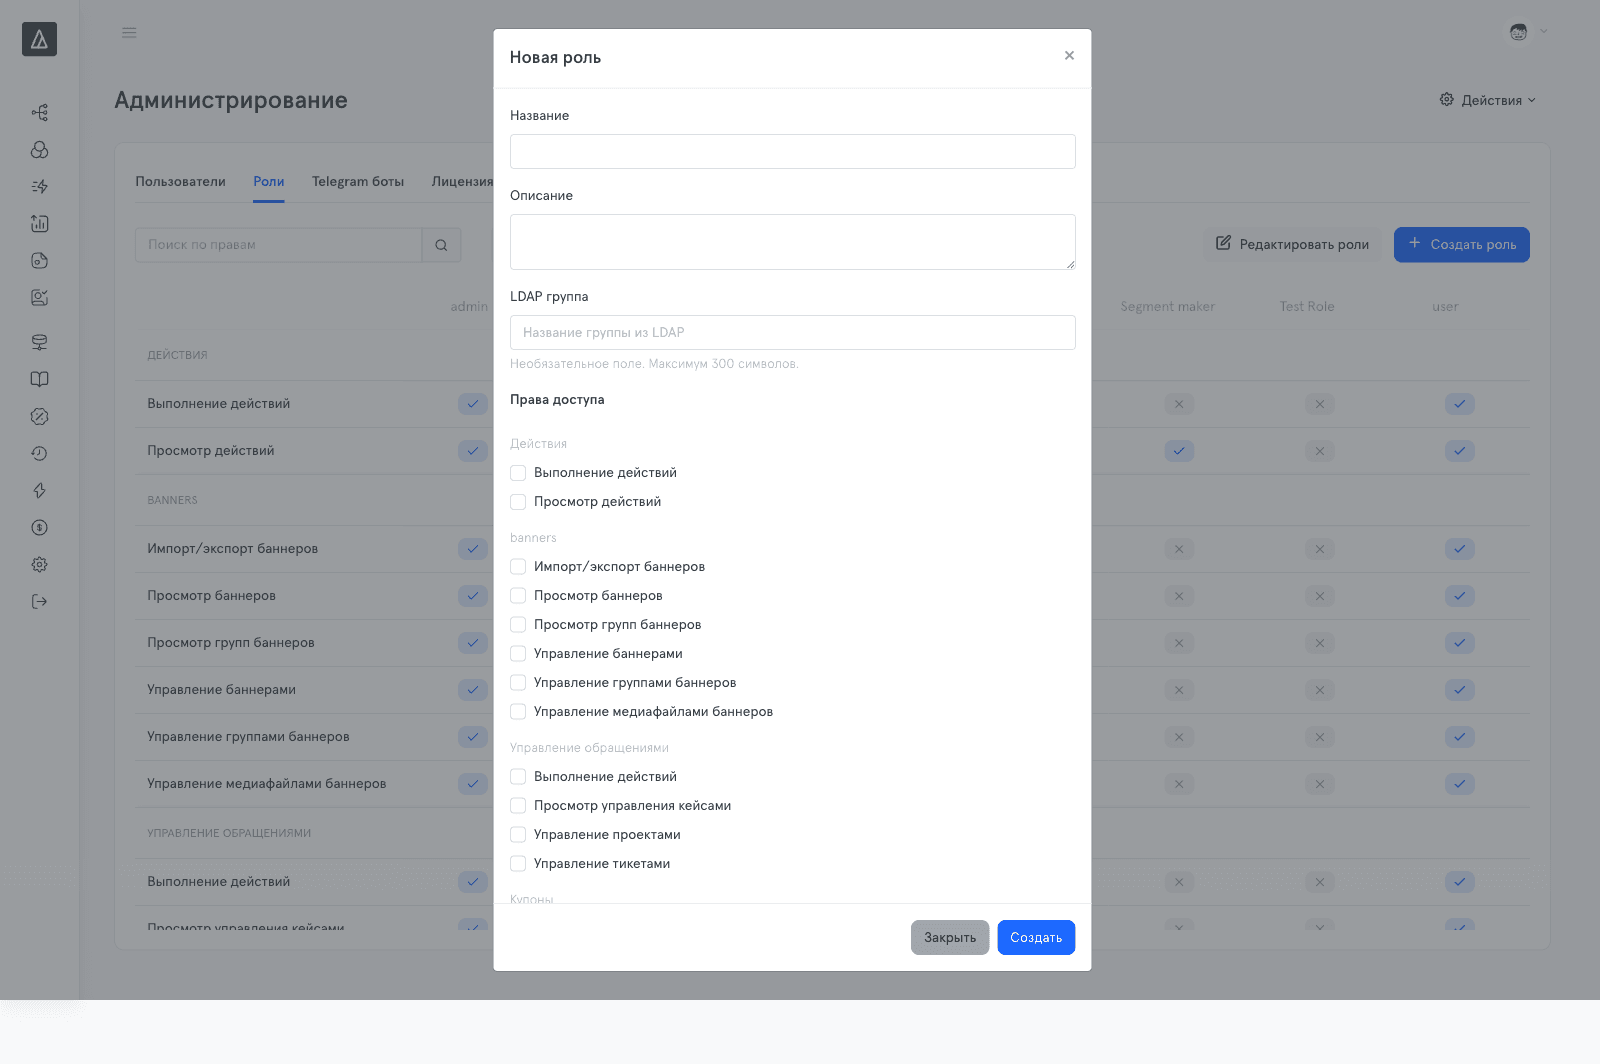 Заполните три текстовых поля:
Поле Что вводить Название Внутреннее имя роли. Используйте латиницу, snake_case или kebab-case. Пример: campaign_operator.Описание Человекочитаемое объяснение, что это за роль. Именно это видят пользователи в выпадающих списках. Пример: «Оператор кампаний — управление потоками и сегментами». LDAP группа Имя группы в корпоративном LDAP — необязательное поле, до 300 символов. Если интеграция с LDAP не настроена — оставьте пустым. Пример: AcceleraCampaignOps. -
Ниже — список прав, сгруппированный по модулям продукта. Поставьте чекбоксы напротив прав, которые должна давать роль:
-
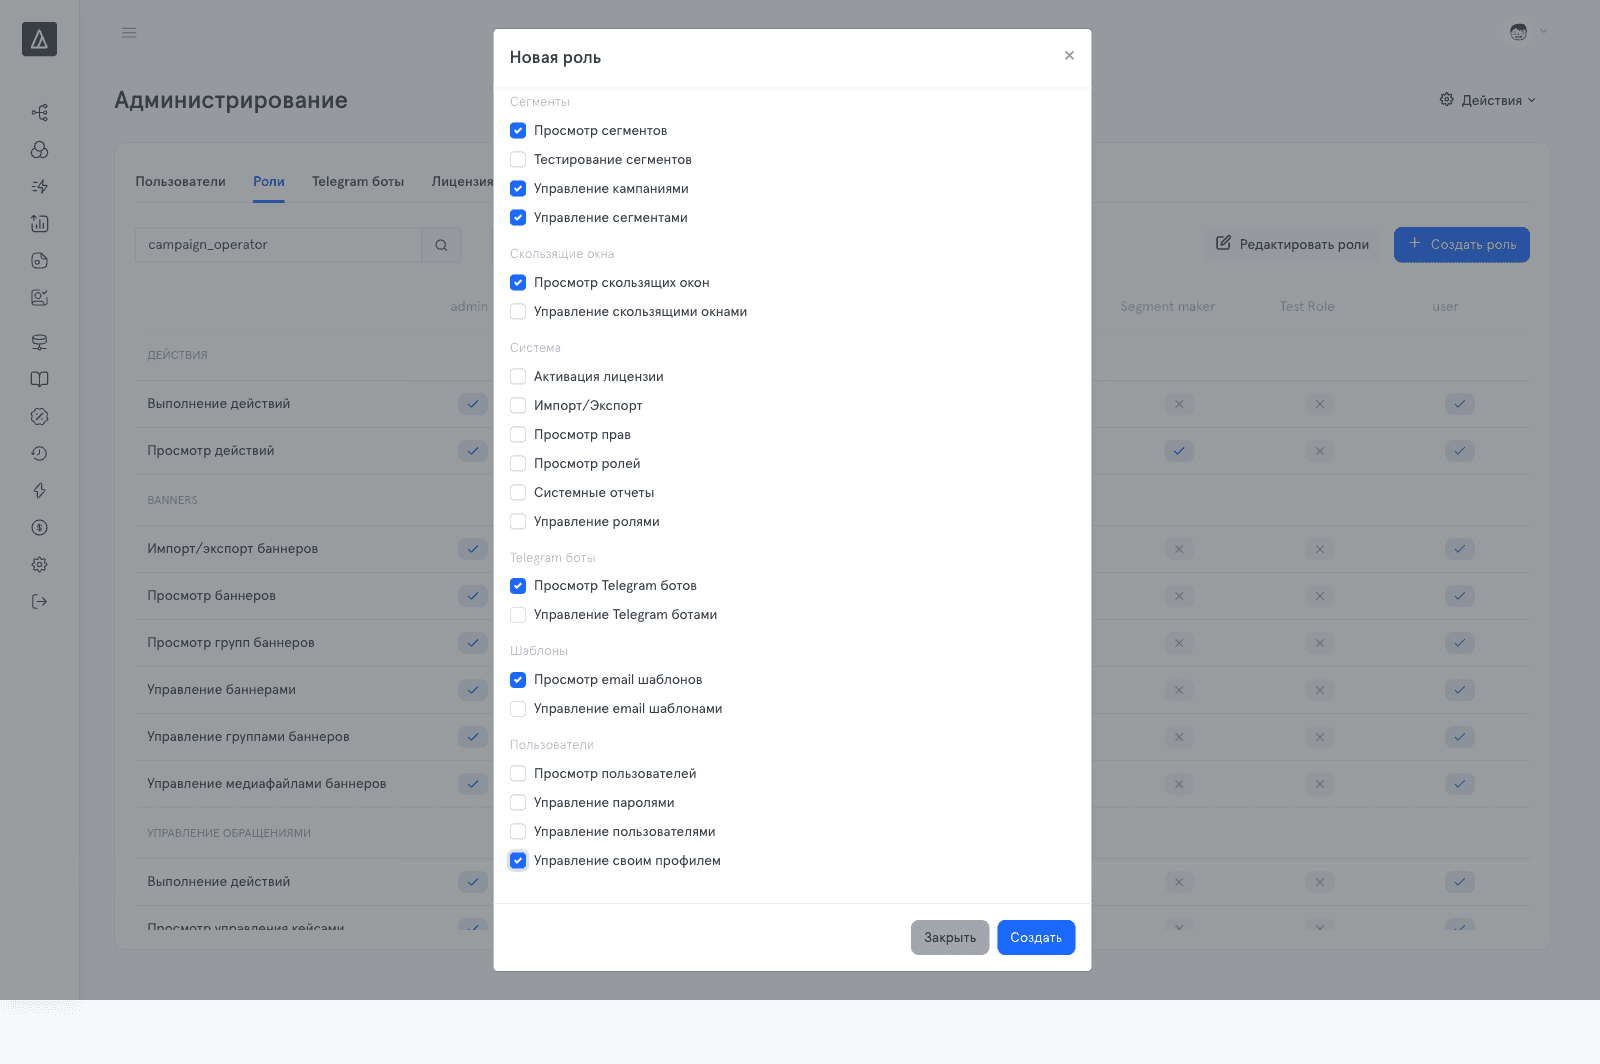 Нажмите Создать. Роль появится в списке и сразу станет доступна для назначения пользователям.
Принципы выдачи прав
- Право на просмотр (
**\*_VIEW**) — это база. ДатьFLOW_MANAGEбезFLOW_VIEWбессмысленно: пользователь не сможет открыть список сценариев, чтобы их редактировать. **SELF_PROFILE**— техническое право на API-эндпоинты смены собственного пароля и метаданных пользователя. В текущем UI экранов для самостоятельной смены пароля нет, но право принято включать во все системные роли «на будущее»; для кастомных ролей его можно опускать без последствий.- Не давайте
**ROLE_MANAGE**и**USER_MANAGE**, если это не админ. Эти права позволяют менять любых других пользователей и роли — фактически даёт полный контроль над системой. - Зависимости. У некоторых прав есть зависимости — например,
FLOW_VIEWнеявно требуетACTION_VIEW,EVENT_VIEW,PROFILE_VIEWи т. д. (без них список сценариев не сможет показать связанные сущности). Если после сохранения роли пользователь видит пустые места или ошибки — добавьте недостающие просмотровые права.
Редактирование роли
- На вкладке Роли нажмите Редактировать роли.
- Откроется модальное окно. В верхнем выпадающем списке Роль выберите ту роль, которую хотите изменить:
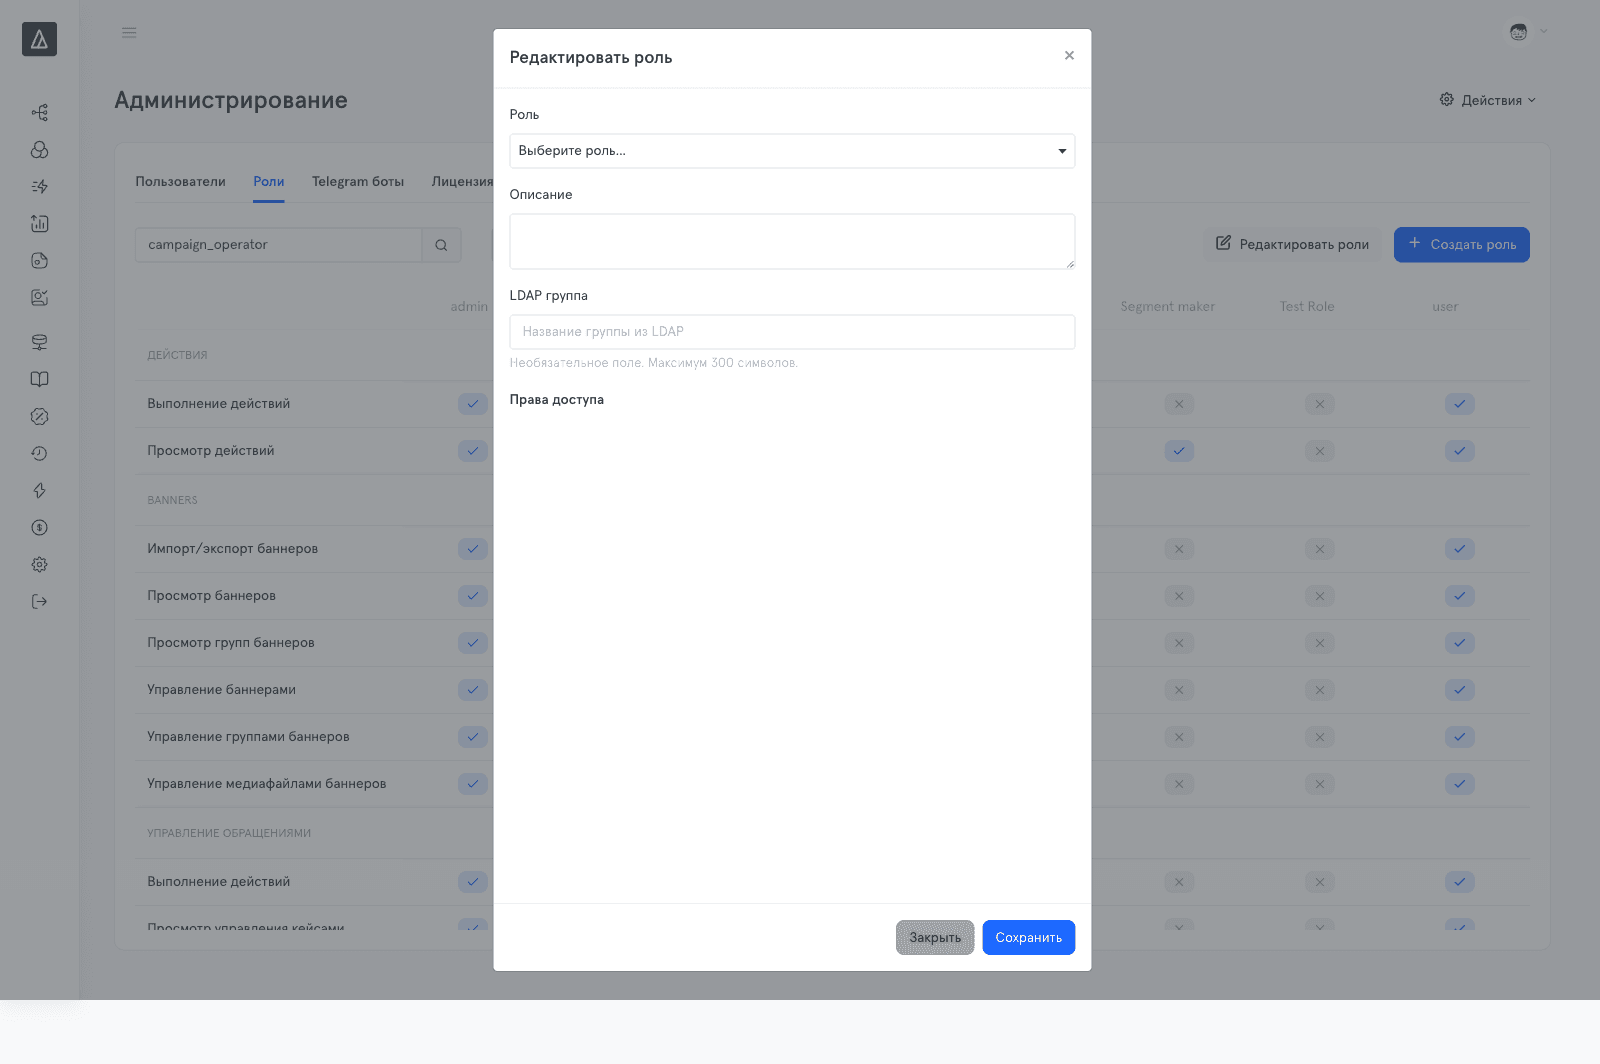 Поля Описание, LDAP группа и список прав станут доступны для редактирования. Внесите изменения и нажмите Сохранить.
- Изменения применяются ко всем пользователям с этой ролью сразу же: внутренний кэш прав сбрасывается, и при следующем запросе пользователи увидят новый набор разрешений (без перелогина).
Не отключайте у
**admin**критичные права —USER_MANAGE,ROLE_MANAGE,USER_VIEW. Если у системной ролиadminпропадут эти права, никто в системе не сможет управлять пользователями. Восстановить можно будет только через БД.
Удаление роли
- Системные роли удалить нельзя (
is_system=true). Это защита от ошибок: если случайно убратьadmin, в системе не останется учётки, способной восстановить ситуацию через UI. - Кастомную роль удаляют из окна «Редактировать роли» (выберите роль в выпадающем списке и используйте действие удаления). Удалить можно только роль, не назначенную ни одному пользователю — иначе сначала переведите этих пользователей на другую роль.
Поле
is_activeв БД у роли есть, но в текущем UI его нельзя выставить — только через APIPUT /api/v1/permissions/roles/:idили напрямую в БД. На практике рассчитывайте на удаление кастомной роли, а не на её «мягкое выключение».
Карта прав по модулям
Все права в системе сгруппированы в 17 модулей. Это полный справочник — может пригодиться при подборе прав для кастомной роли.
| Модуль | Право | Что разрешает |
|---|---|---|
| actions | ACTION_VIEW | Просмотр действий |
ACTION_EXECUTE | Выполнение действий | |
| banners | BANNERS_VIEW | Просмотр баннеров |
BANNERS_MANAGE | Управление баннерами | |
BANNERS_GROUPS_VIEW | Просмотр групп баннеров | |
BANNERS_GROUPS_MANAGE | Управление группами баннеров | |
BANNERS_IMPORT_EXPORT | Импорт/экспорт баннеров | |
BANNERS_MEDIA_MANAGE | Управление медиа-файлами | |
| caseManagement | CASE_MANAGEMENT_VIEW | Просмотр кейсов |
CASE_MANAGEMENT_PROJECT_MANAGE | Управление проектами | |
CASE_MANAGEMENT_TICKET_MANAGE | Управление тикетами | |
CASE_MANAGEMENT_EXECUTE | Выполнение действий | |
| coupons | COUPON_VIEW | Просмотр купонов |
COUPON_MANAGE | Управление купонами | |
| dataDictionary | DATA_DICTIONARY_VIEW | Просмотр справочников |
DATA_DICTIONARY_MANAGE | Управление справочниками | |
| events | EVENT_VIEW | Просмотр событий |
EVENT_MANAGE | Управление событиями | |
| flows | FLOW_VIEW | Просмотр сценариев |
FLOW_MANAGE | Управление сценариями | |
FLOW_EXECUTE | Запуск сценариев | |
FLOW_TEST | Тестирование сценариев | |
| offer_channels | OFFER_CHANNELS_VIEW | Просмотр каналов офферов |
OFFER_CHANNELS_MANAGE | Управление каналами | |
OFFER_SLOTS_VIEW | Просмотр слотов | |
OFFER_SLOTS_MANAGE | Управление слотами | |
| offers_personalization | OFFERS_VIEW / OFFERS_MANAGE | Просмотр / управление офферами |
OFFERS_DASHBOARD_VIEW | Дашборд персонализации | |
OFFERS_TIERS_VIEW / _MANAGE | Тиры офферов | |
OFFERS_AUDIENCES_VIEW / _MANAGE | Аудитории офферов | |
OFFERS_INSIGHTS_VIEW / _MANAGE | Инсайты | |
OFFERS_CATEGORIES_VIEW / _MANAGE | Категории | |
OFFERS_CREATIVES_VIEW / _MANAGE | Креативы | |
OFFERS_BUDGETS_VIEW / _MANAGE | Бюджеты | |
| onlineEngine | ONLINE_ENGINE_VIEW | Просмотр движка решений |
ONLINE_ENGINE_MANAGE | Управление движком | |
ONLINE_ENGINE_TEST | Тестирование | |
| profiles | PROFILE_VIEW / _MANAGE / _TEST | Профили: смотреть / редактировать / тестировать |
| segments | SEGMENT_VIEW / _MANAGE / _TEST | Сегменты: смотреть / редактировать / тестировать |
SEGMENT_CAMPAIGN | Запуск кампаний по сегменту | |
| slidingWindows | SLIDING_WINDOW_VIEW / _MANAGE | Скользящие окна |
| system | ACTIVATE_LICENSE | Активация лицензии |
SYSTEM_IMPORT_EXPORT | Импорт/Экспорт настроек | |
SYSTEM_REPORTS | Системные отчёты | |
PERMISSION_VIEW | Просмотр прав | |
ROLE_VIEW | Просмотр ролей | |
ROLE_MANAGE | Управление ролями (создание/редактирование) | |
| telegramBots | TELEGRAM_BOT_VIEW / _MANAGE | Telegram-боты |
| templates | EMAIL_TEMPLATE_VIEW / _MANAGE | Email-шаблоны |
| users | USER_VIEW | Просмотр пользователей |
USER_MANAGE | Создание / редактирование / удаление | |
USER_PASSWORD | Сброс пароля любого пользователя | |
SELF_PROFILE | Управление собственным профилем |
Полный список с описаниями всегда можно получить из API:
GET /api/v1/permissions(требуетPERMISSION_VIEW). Эта документация обновляется при выпуске релизов и может отстать — БД-источник истины.
Что дальше
- Привязка LDAP-групп к ролям, чтобы пользователи получали правильную роль автоматически — глава 4 «Интеграция с LDAP».
- Назначение созданной роли пользователям — глава 2 «Управление пользователями», раздел «Изменить пользователя (включая смену роли)».
← Назад: Глава 2 — Управление пользователями Дальше →: Глава 4 — Интеграция с LDAP